
Artigo · 5 min de leitura
Tema: Dados nas empresas
Como um Banco de DNA de 15 Milhões de Pessoas Virou Ativo de Falência
Em 2023, dados genéticos de 6,9 milhões de clientes da 23andMe vazaram. A empresa culpou os clientes, quebrou, e o banco de DNA de 15 milhões de pessoas virou ativo de falência.

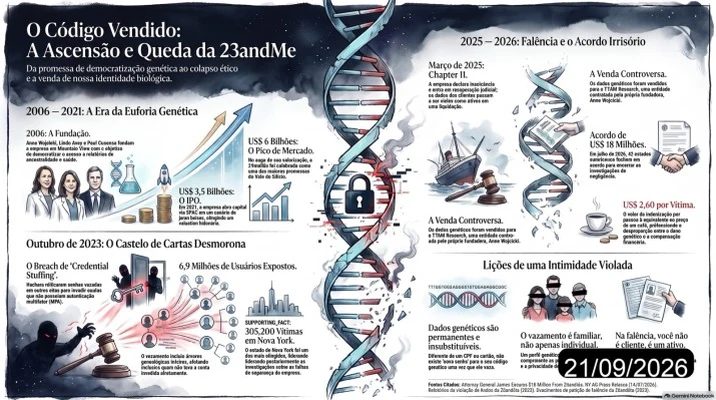
Em outubro de 2023, listas de dados começaram a circular em fóruns da dark web. Não eram senhas de e-mail nem números de cartão: eram nomes, árvores familiares, etnias declaradas, fotos de perfil e relatórios de saúde de pessoas que, anos antes, tinham comprado um kit de saliva pelo correio. A investigação dos procuradores-gerais dos estados americanos concluiria, depois, que 6,9 milhões de consumidores tiveram informações expostas. Em Nova York, 305.245 pessoas. No Reino Unido, 155.592.
O que veio em seguida diz mais sobre a empresa do que o próprio ataque. Primeiro, a 23andMe negou que houvesse vazamento. Depois de confirmar, culpou os clientes: a falha estaria na forma como criaram suas contas e reutilizaram senhas de outros serviços.
A versão confortável da história é a de um ataque sofisticado contra uma empresa de tecnologia. Os documentos oficiais contam outra coisa: uma companhia que guardava o dado mais sensível que existe sem as travas mais elementares de um sistema de login.
A promessa da genética para todos
A 23andMe foi cofundada por Anne Wojcicki em 2006 para tirar a informação genética dos laboratórios e colocá-la na mão do consumidor. Bastava comprar um kit, cuspir num tubo, enviar pelo correio e esperar o relatório de ancestralidade e de risco de doenças.
O negócio cresceu rápido. Em 2018, a GlaxoSmithKline investiu 300 milhões de dólares na empresa. Em fevereiro de 2021, a 23andMe abriu capital numa fusão com a VG Acquisition Corp, veículo ligado a Richard Branson, que avaliou a companhia em 3,5 bilhões de dólares e trouxe 759 milhões para o caixa. A ação passou a ser negociada em Nova York sob o símbolo ME e o valor de mercado chegou perto de 6 bilhões de dólares naquele ano.
Havia uma premissa delicada embaixo da euforia. O produto vendido no site era um relatório. O que a empresa acumulava era outra coisa: um dos maiores bancos de genomas fora do sistema de saúde, construído com a confiança de mais de 15 milhões de clientes.
O vazamento e as travas que não existiam
O ataque começou em abril de 2023 e seguiu até setembro, segundo a autoridade britânica de proteção de dados. Foi um credential stuffing, a técnica mais barata da internet: juntar senhas vazadas em outros serviços e testá-las em milhares de logins. Onde o cliente repetiu a senha, a porta abriu.
A porta aberta não deveria bastar. A investigação dos procuradores-gerais listou o que faltava: autenticação multifator obrigatória, comparação de senhas com listas de vazamentos conhecidos, limite de tentativas de login e monitoramento capaz de detectar o ataque. A empresa não investigou um pico massivo de acessos, não corrigiu vulnerabilidades que já conhecia e, segundo a autoridade britânica, não exigia nenhuma verificação extra para baixar os dados genéticos brutos de uma conta.
O resultado teve um efeito que poucos vazamentos produzem. Como a plataforma conecta clientes a parentes por semelhança de DNA, a informação extraída contaminou árvores genealógicas inteiras, incluindo pessoas que nunca fizeram teste nenhum. Em junho de 2025, a autoridade britânica multou a 23andMe em 2,31 milhões de libras, em investigação conjunta com o Canadá. O comissário John Edwards resumiu o problema: quando essa informação está lá fora, ela não pode ser alterada nem reemitida como uma senha ou o número de um cartão.
A falência e a venda do DNA
À medida que o boato sobre segurança se espalhava, o ativo central da empresa virava passivo. Meses antes do fim, o valor de mercado havia caído para menos de 50 milhões de dólares. Em 23 de março de 2025, a holding e mais onze empresas do grupo pediram recuperação judicial nos Estados Unidos. No mesmo mês, a fundadora deixou o comando.
Começou então a disputa que transformou o caso em precedente. Em maio de 2025, a farmacêutica Regeneron venceu o leilão dos ativos com uma oferta de 256 milhões de dólares. Mais de duas dúzias de estados correram para a Justiça e, em 9 de junho, uma coalizão de 27 procuradores-gerais, com Nova York à frente, argumentou que informação genética não é um ativo como outro qualquer. Enquanto empresas quebradas vendem imóveis e mobília de escritório, ali se negociava algo permanente, único e capaz de identificar parentes que ainda não nasceram.
O leilão foi reaberto. Venceu a TTAM Research Institute, entidade sem fins lucrativos criada pela própria fundadora, com oferta de 305 milhões de dólares. Cerca de 80 por cento dos mais de 15 milhões de clientes haviam autorizado o uso dos dados em pesquisa. Em 30 de junho de 2025, o juiz Brian Walsh, da corte de falências do leste do Missouri, aprovou a operação escrevendo que ela envolve uma venda de dados de clientes apenas em sentido técnico. Cinco estados continuaram contra.
O preço do dado que não pode ser reemitido
Em 14 de julho de 2026, a conta chegou. Uma coalizão bipartidária de 42 procuradores-gerais, liderada por Letitia James, de Nova York, fechou um acordo de 18 milhões de dólares por falhas na proteção dos dados genéticos. Nova York recebe mais de 705 mil dólares. Dividido entre as 6,9 milhões de vítimas, o valor dá cerca de 2,60 dólares por pessoa. O acordo impôs à nova dona dos dados, agora chamada 23andMe Research Institute, análise de riscos, conselho de segurança da informação e a manutenção do direito de o cliente apagar seus dados.
O que aprendemos com dados e falhas
Segurança não é item de orçamento, é o produto. Numa empresa cujo valor dependia de guardar genomas, autenticação multifator e monitoramento de acessos não eram custo de infraestrutura. Eram a condição para existir. Dado que não pode ser trocado exige outro padrão de governança. Não existe patch para genoma vazado, nem segunda via. Tratar informação irreversível com o protocolo de um cadastro comum é o erro que nenhum comitê de risco deveria permitir. Quem herda o dado herda o passivo. A base de clientes atravessou a falência, passou por um leilão judicial e mudou de dono sem que ninguém fosse consultado.
A 23andMe não quebrou porque os genomas dos clientes perderam valor. Ela quebrou porque o valor desses dados cresceu mais rápido do que a capacidade de proteger o que os produzia: o ativo mais precioso da empresa era, ao mesmo tempo, aquilo que ela nunca conseguiu de fato controlar.
Fontes
- Procuradoria-Geral do Estado de Nova York (14/07/2026): Attorney General James Secures $18 Million From 23andMe for Failing to Protect Customers’ Genetic Data.
- Acordo multistatal homologado, documento judicial (2026): Chrome Holding Co. Settlement Agreement.
- Ação judicial dos estados contra a venda dos ativos, Caso 25-04035, corte de falências dos EUA (09/06/2025): The State of Arizona et al. v. 23andMe, Inc.
- Information Commissioner’s Office, Reino Unido (17/06/2025): 23andMe fined £2.31 million for failing to protect UK users’ genetic data.
- Information Commissioner’s Office, decisão de enforcement (23/06/2025): 23andMe.
- NPR (30/06/2025): Judge OKs sale of 23andMe to a nonprofit led by its founder.
- CNBC (13/06/2025): Anne Wojcicki to buy back 23andMe and its data for $305 million.
- CNBC (04/02/2021): DNA-testing firm 23andMe to go public through Branson-backed SPAC.
- Observer (27/03/2025): What Happened Before 23andMe Lost 99.8% of Its Value?
Publiquei este texto primeiro no LinkedIn, na newsletter Dados e Fatos.