
Artigo · 4 min de leitura
Tema: Dados nas empresas
Quando a conta de luz vira isca: o vazamento que expôs o valor da fatura de 135 mil clientes
A Cemig expôs o valor da fatura de 135 mil clientes. Entenda por que esse dado transforma mensagens de golpe em abordagens quase perfeitas.

Imagine uma pessoa que recebe uma mensagem no celular. Quem escreve sabe o nome completo dela, o CPF, o endereço e o valor exato da última conta de energia. A cena é ilustrativa, mas descreve o tipo de contato que os dados expostos tornam possível. Quem sabe quanto a pessoa paga dificilmente parece um golpista.
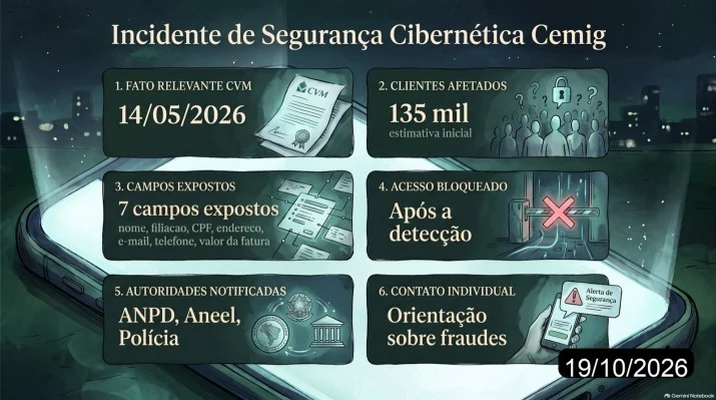
A Cemig divulgou esse risco em 14 de maio de 2026. A companhia de energia de Minas Gerais, com ações na B3 e recibos negociados nos Estados Unidos, informou em fato relevante um incidente de segurança cibernética que expôs dados pessoais de parte de sua base de clientes.
O que foi exposto
Segundo o comunicado, vazaram nome, filiação, CPF, endereço, e-mail, telefone e o valor da fatura. A empresa estimou, naquele momento, cerca de 135 mil clientes afetados. O número, segundo a própria companhia, pode mudar, porque a investigação técnica seguia em andamento para definir a extensão do caso.
A Cemig disse que o acesso indevido foi bloqueado logo após a detecção e que não houve impacto nas operações de distribuição, transmissão ou geração. Também afirmou que comunicou o caso à Autoridade Nacional de Proteção de Dados (ANPD), à Agência Nacional de Energia Elétrica (Aneel) e às autoridades policiais.
Por que o valor da fatura pesa mais
Nome e CPF, sozinhos, já são úteis para golpes. A fatura de energia, porém, é também um documento de relacionamento. Ela mostra que a pessoa é cliente, em qual endereço, em qual distribuidora e quanto costuma pagar. Com isso, um golpista pode se apresentar como a própria empresa, citar um valor real e pedir um "ajuste" ou um pagamento urgente.
A companhia começou a fazer contato individual com os clientes afetados, com orientação sobre fraudes. É o mínimo, e mostra que o vazamento também atinge a confiança do cliente.
O que ainda não se sabe
O comunicado não diz como o acesso aconteceu, quem o fez, por quanto tempo a base ficou exposta nem se houve uso dos dados. Também não há, até o fechamento deste texto, uma atualização pública que confirme o número final de afetados. Sem essas respostas, qualquer conclusão seria especulação.
A companhia afirma que o incidente ficou restrito ao ambiente de informações cadastrais. Se a afirmação se confirmar, o dano ficou no cadastro de clientes. A apuração vai mostrar se foi assim.
A lição para quem guarda dados de clientes
Três práticas se destacam neste caso:
- Minimização: Se a empresa não precisa guardar o valor da fatura junto com o CPF em uma base de consulta, esse dado não deveria estar ali. Informação que ninguém usa no dia a dia só aumenta o risco.
- Tempo de resposta: A companhia relata ter bloqueado o acesso, comunicado as autoridades e iniciado o contato individual, mas o cliente só fica sabendo quando o dano já foi feito. O intervalo entre o vazamento e o aviso ao titular é o que decide quanto dano a pessoa sofre.
- Orientação direta ao cliente: Empresa séria não pede senha, código ou pagamento por mensagem. Quem liga citando sua conta deve ser desligado e confirmado pelo canal oficial. O detalhe que mais convence, o valor da fatura, é justamente o que o golpista já tem. Por isso, citar a conta não prova que a mensagem veio da empresa. Quem recebe um contato assim deve encerrar a conversa e entrar em contato pelo número que consta no site ou no aplicativo oficial.
A Lei Geral de Proteção de Dados (LGPD) prevê que incidentes com risco ou dano relevante sejam comunicados à ANPD e aos titulares afetados. No caso da Cemig, a Aneel também entrou na lista de comunicados, porque a empresa é concessionária de energia e está sob fiscalização do regulador do setor. O caso passa, portanto, por mais de um olhar: a ANPD acompanha o tratamento dos dados, e a Aneel acompanha a continuidade do serviço.
Para uma companhia com ações na bolsa e uma base grande o bastante para que 135 mil pessoas sejam afetadas, o ponto de partida é outro: quanto dado pessoal ela guarda por padrão, e por quanto tempo.
Fontes
- Cemig, fato relevante à CVM (14/05/2026), protocolo 1522269
- Agência iNFRA, "Cemig informa vazamento de dados de cerca de 135 mil clientes"
- Cenário Energia, "Cemig aciona ANPD e Aneel após incidente expor dados de 135 mil clientes" (15/05/2026)
- O Fator, "Incidente cibernético expôs dados de 135 mil clientes da Cemig"
Publiquei este texto primeiro no LinkedIn, na newsletter Dados e Fatos.